
Hex-Bearbeitung
Bytes in Hex- und Textansicht bearbeiten. Cache-basiertes Laden unterstützt große Dateien ohne vollständiges Einlesen in den RAM.
Dateien, Datenträger und Prozessspeicher analysieren. Strukturen mit Python untersuchen.
Binärdateien, Datenträger und Prozessspeicher mit JoHex analysieren: eingebettetes Python 3.10, Speichersuche, KI-Unterstützung und Wiederherstellung gelöschter Dateien.
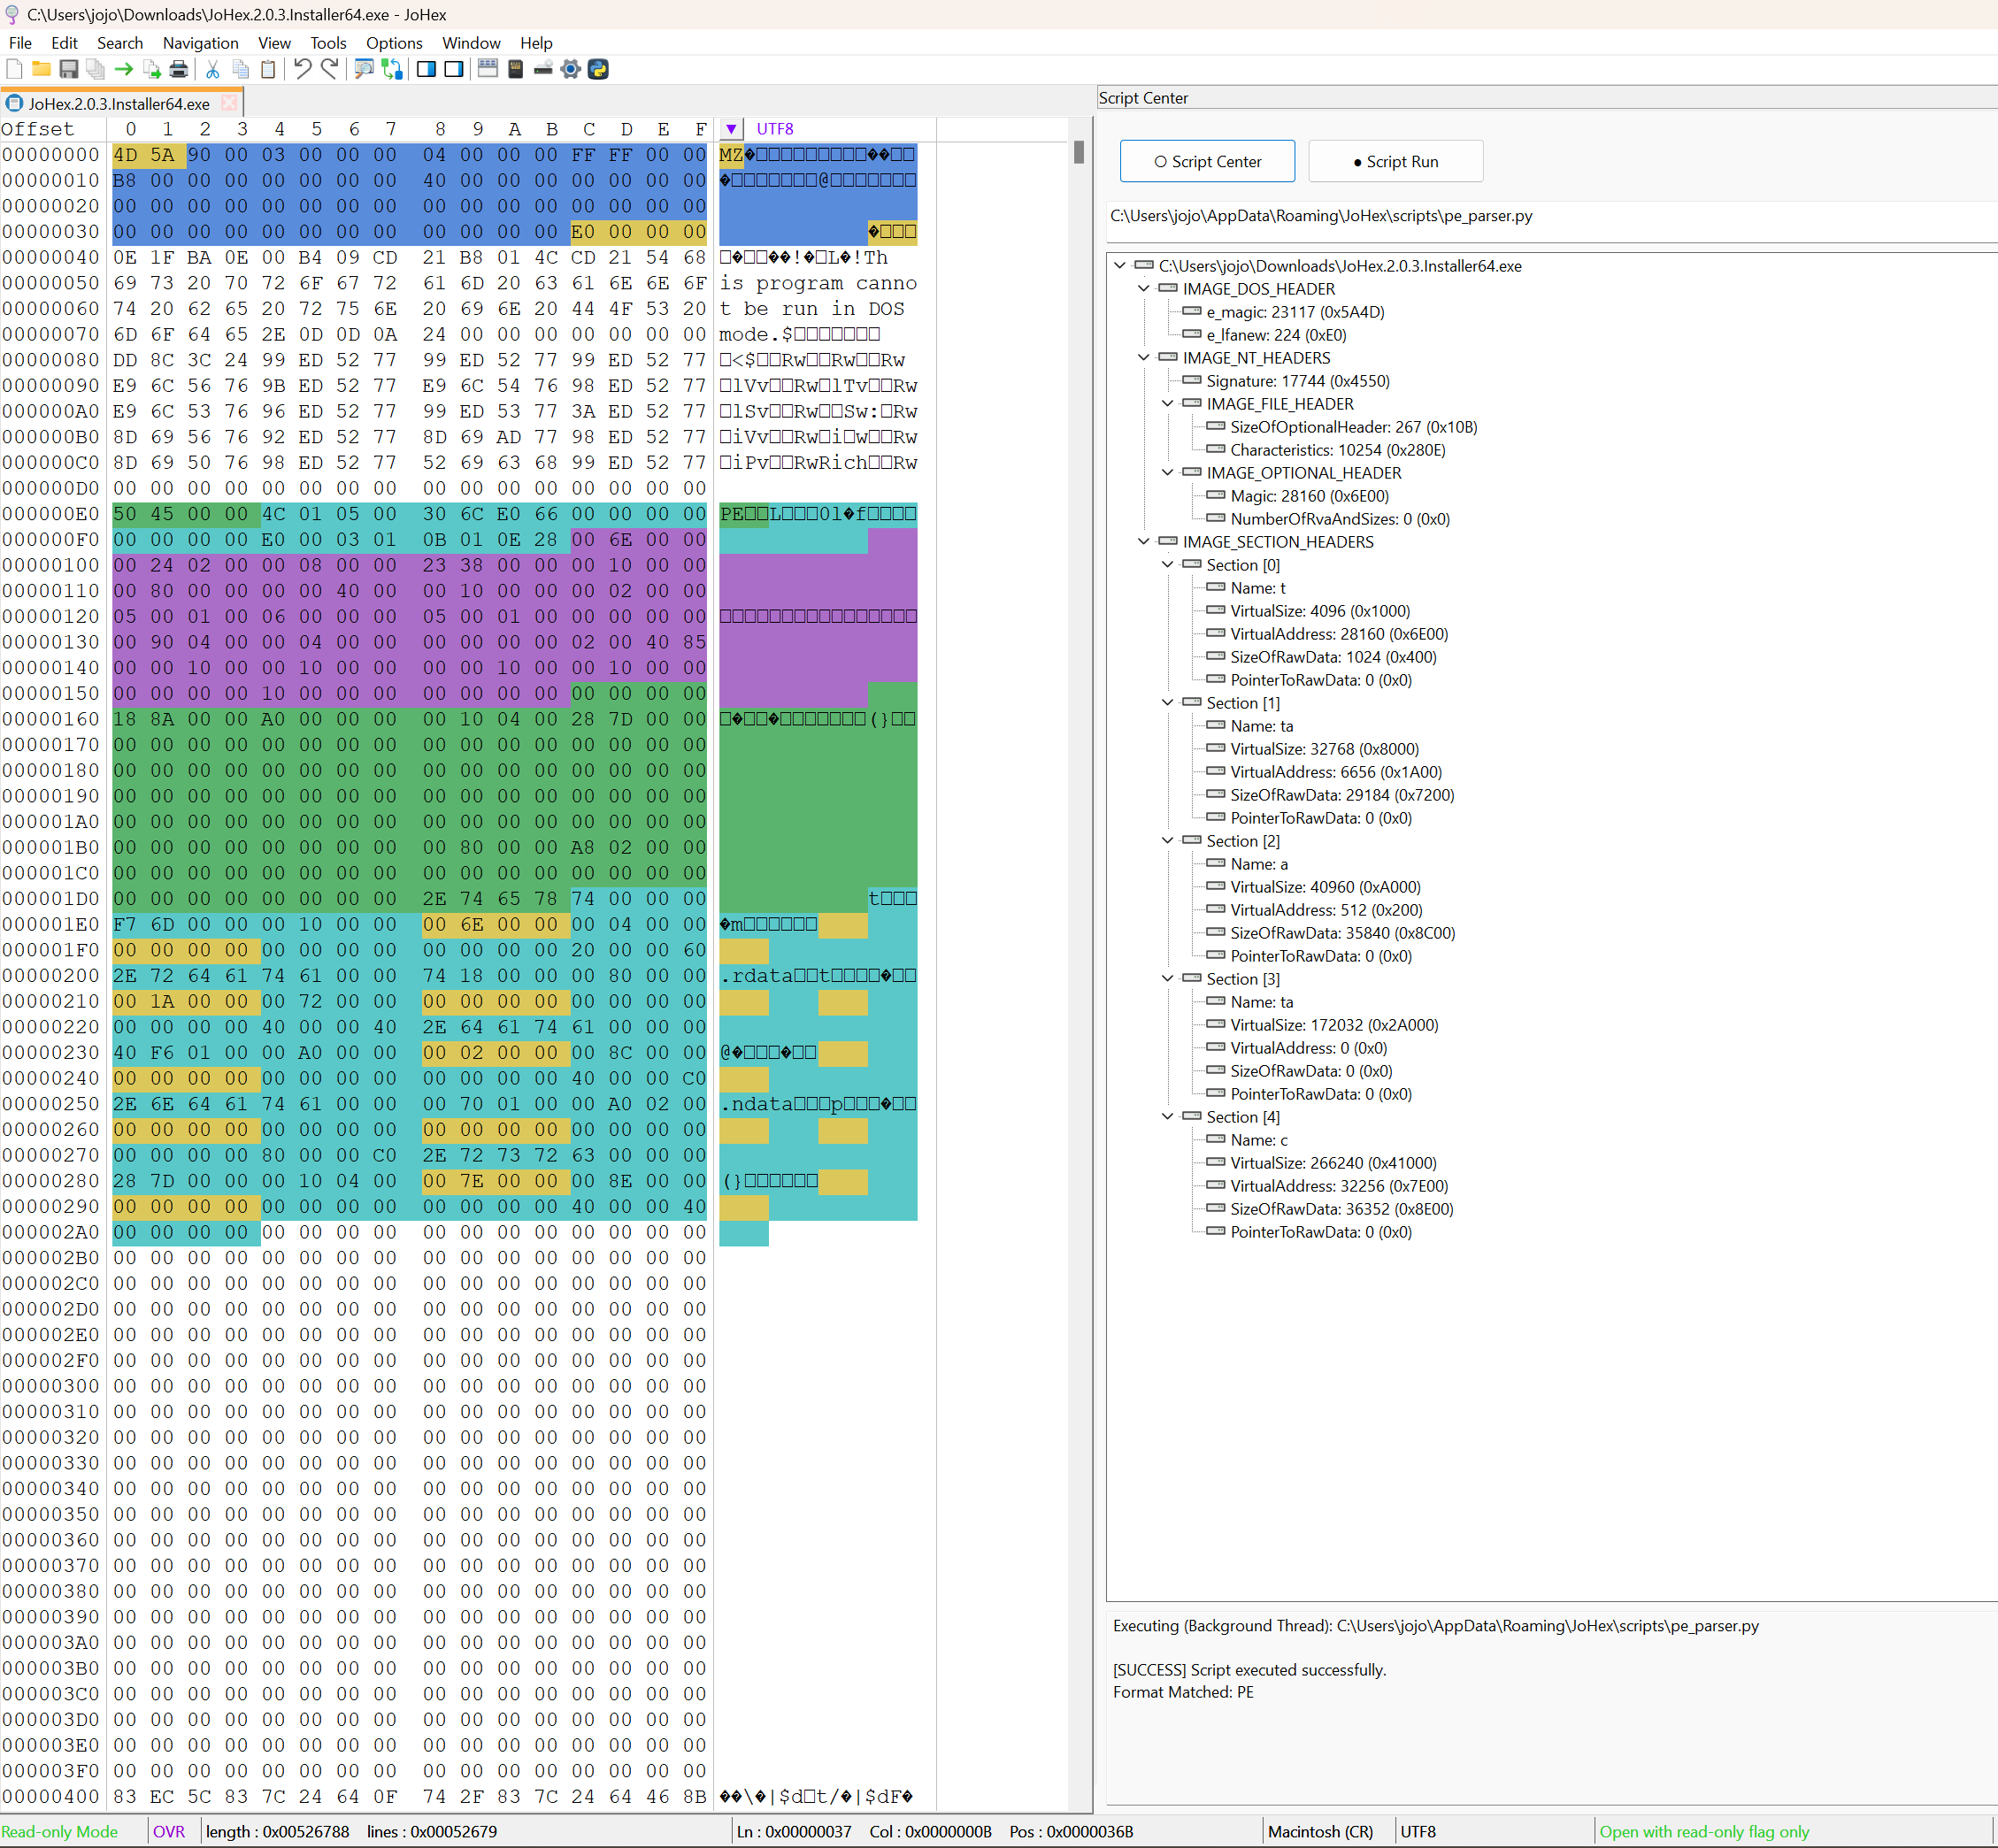
Python-Analyse
Binärdateien, Datenträger und Prozessspeicher mit JoHex analysieren: eingebettetes Python 3.10, Speichersuche, KI-Unterstützung und Wiederherstellung gelöschter Dateien.
Bytes in Hex- und Textansicht bearbeiten. Cache-basiertes Laden unterstützt große Dateien ohne vollständiges Einlesen in den RAM.
Große Binärdateien durchsuchen und Fundstellen im Kontext prüfen.
Prozessspeicher für Analyse und Debugging lesen, schreiben und untersuchen; Berechtigungen begrenzen den Zugriff.
Datenträgerdaten lesen, schreiben und analysieren. Direkte Änderungen können das Dateisystem beeinträchtigen.
Mit eingebettetem Python 3.10 Dutzende integrierte Analyseskripte ausführen, per Klick analysieren und Strukturen visualisieren. Module wie process und network lassen sich sperren.
Daten für Programmanalyse und Debugging im Speicher suchen und Ergebnisse prüfen.
Endpoint-URL, API-Key und Modell in den Einstellungen konfigurieren. Ausgewählte Editor-Daten und ergänzter Kontext werden an einen OpenAI-Chat-kompatiblen Dienst gesendet.
Gelöschte Dateien anhand verbliebener Dateisystemdaten suchen und wiederherstellen. Der Erfolg ist nicht garantiert.
Ein grünes Schild zeigt eine erfolgreich geprüfte offizielle Signatur. Ein gelbes Schild kennzeichnet Skripte aus einem benutzerdefinierten Verzeichnis. Herkunftskennzeichen garantieren nicht die Unbedenklichkeit aller Operationen.
Datenquelle auswählen, Ergebnisse prüfen und gezielte Änderungen speichern.
Inhalte, Offsets und auffällige Bytes bei Format- oder Anwendungsproblemen untersuchen.
Dateimuster, Speicher und Datenträger innerhalb der verfügbaren Berechtigungen prüfen.
Mit eingebettetem Python 3.10 integrierte Skripte ausführen, per Klick analysieren und Strukturen visualisieren. Module wie process und network lassen sich sperren.
| Plattform | Windows |
|---|---|
| Datenquellen | Dateien, Prozessspeicher und Datenträger-Rohdaten |
| Skripte | Python 3.10 |
| Sprache | Oberflächensprache in den Einstellungen wählbar |
| Lizenz | Aktuelle Preise und Editionsangaben beachten |
Ausgewählte Module wie process und network können gesperrt werden. Dies garantiert keine vollständig isolierte Sandbox.
Grün: offizielle Signatur erfolgreich geprüft. Gelb: Skript aus eigenem Verzeichnis, keine Einstufung als schädlich.
Endpoint-URL, API-Key und Modell konfigurieren. Ausgewählte Editor-Inhalte und automatisch ergänzter Analysekontext werden gesendet.
Nein. Der Erfolg hängt von verbliebenen Dateisystemdaten ab.
Cache-basiertes Laden reduziert RAM-Bedarf und starke Verzögerungen. Das Ergebnis hängt vom Speichergerät und Vorgang ab.
Prüfen Sie vor der Installation die verfügbaren Editionen und Downloads.