
Python-Binäranalyse für Windows
Dateien, Datenträger und Prozessspeicher analysieren. Strukturen mit Python untersuchen.
Binärstrukturen mit Python 3.10, integrierten Skripten und Ein-Klick-Analyse untersuchen. Herkunft prüfen und Module sperren.
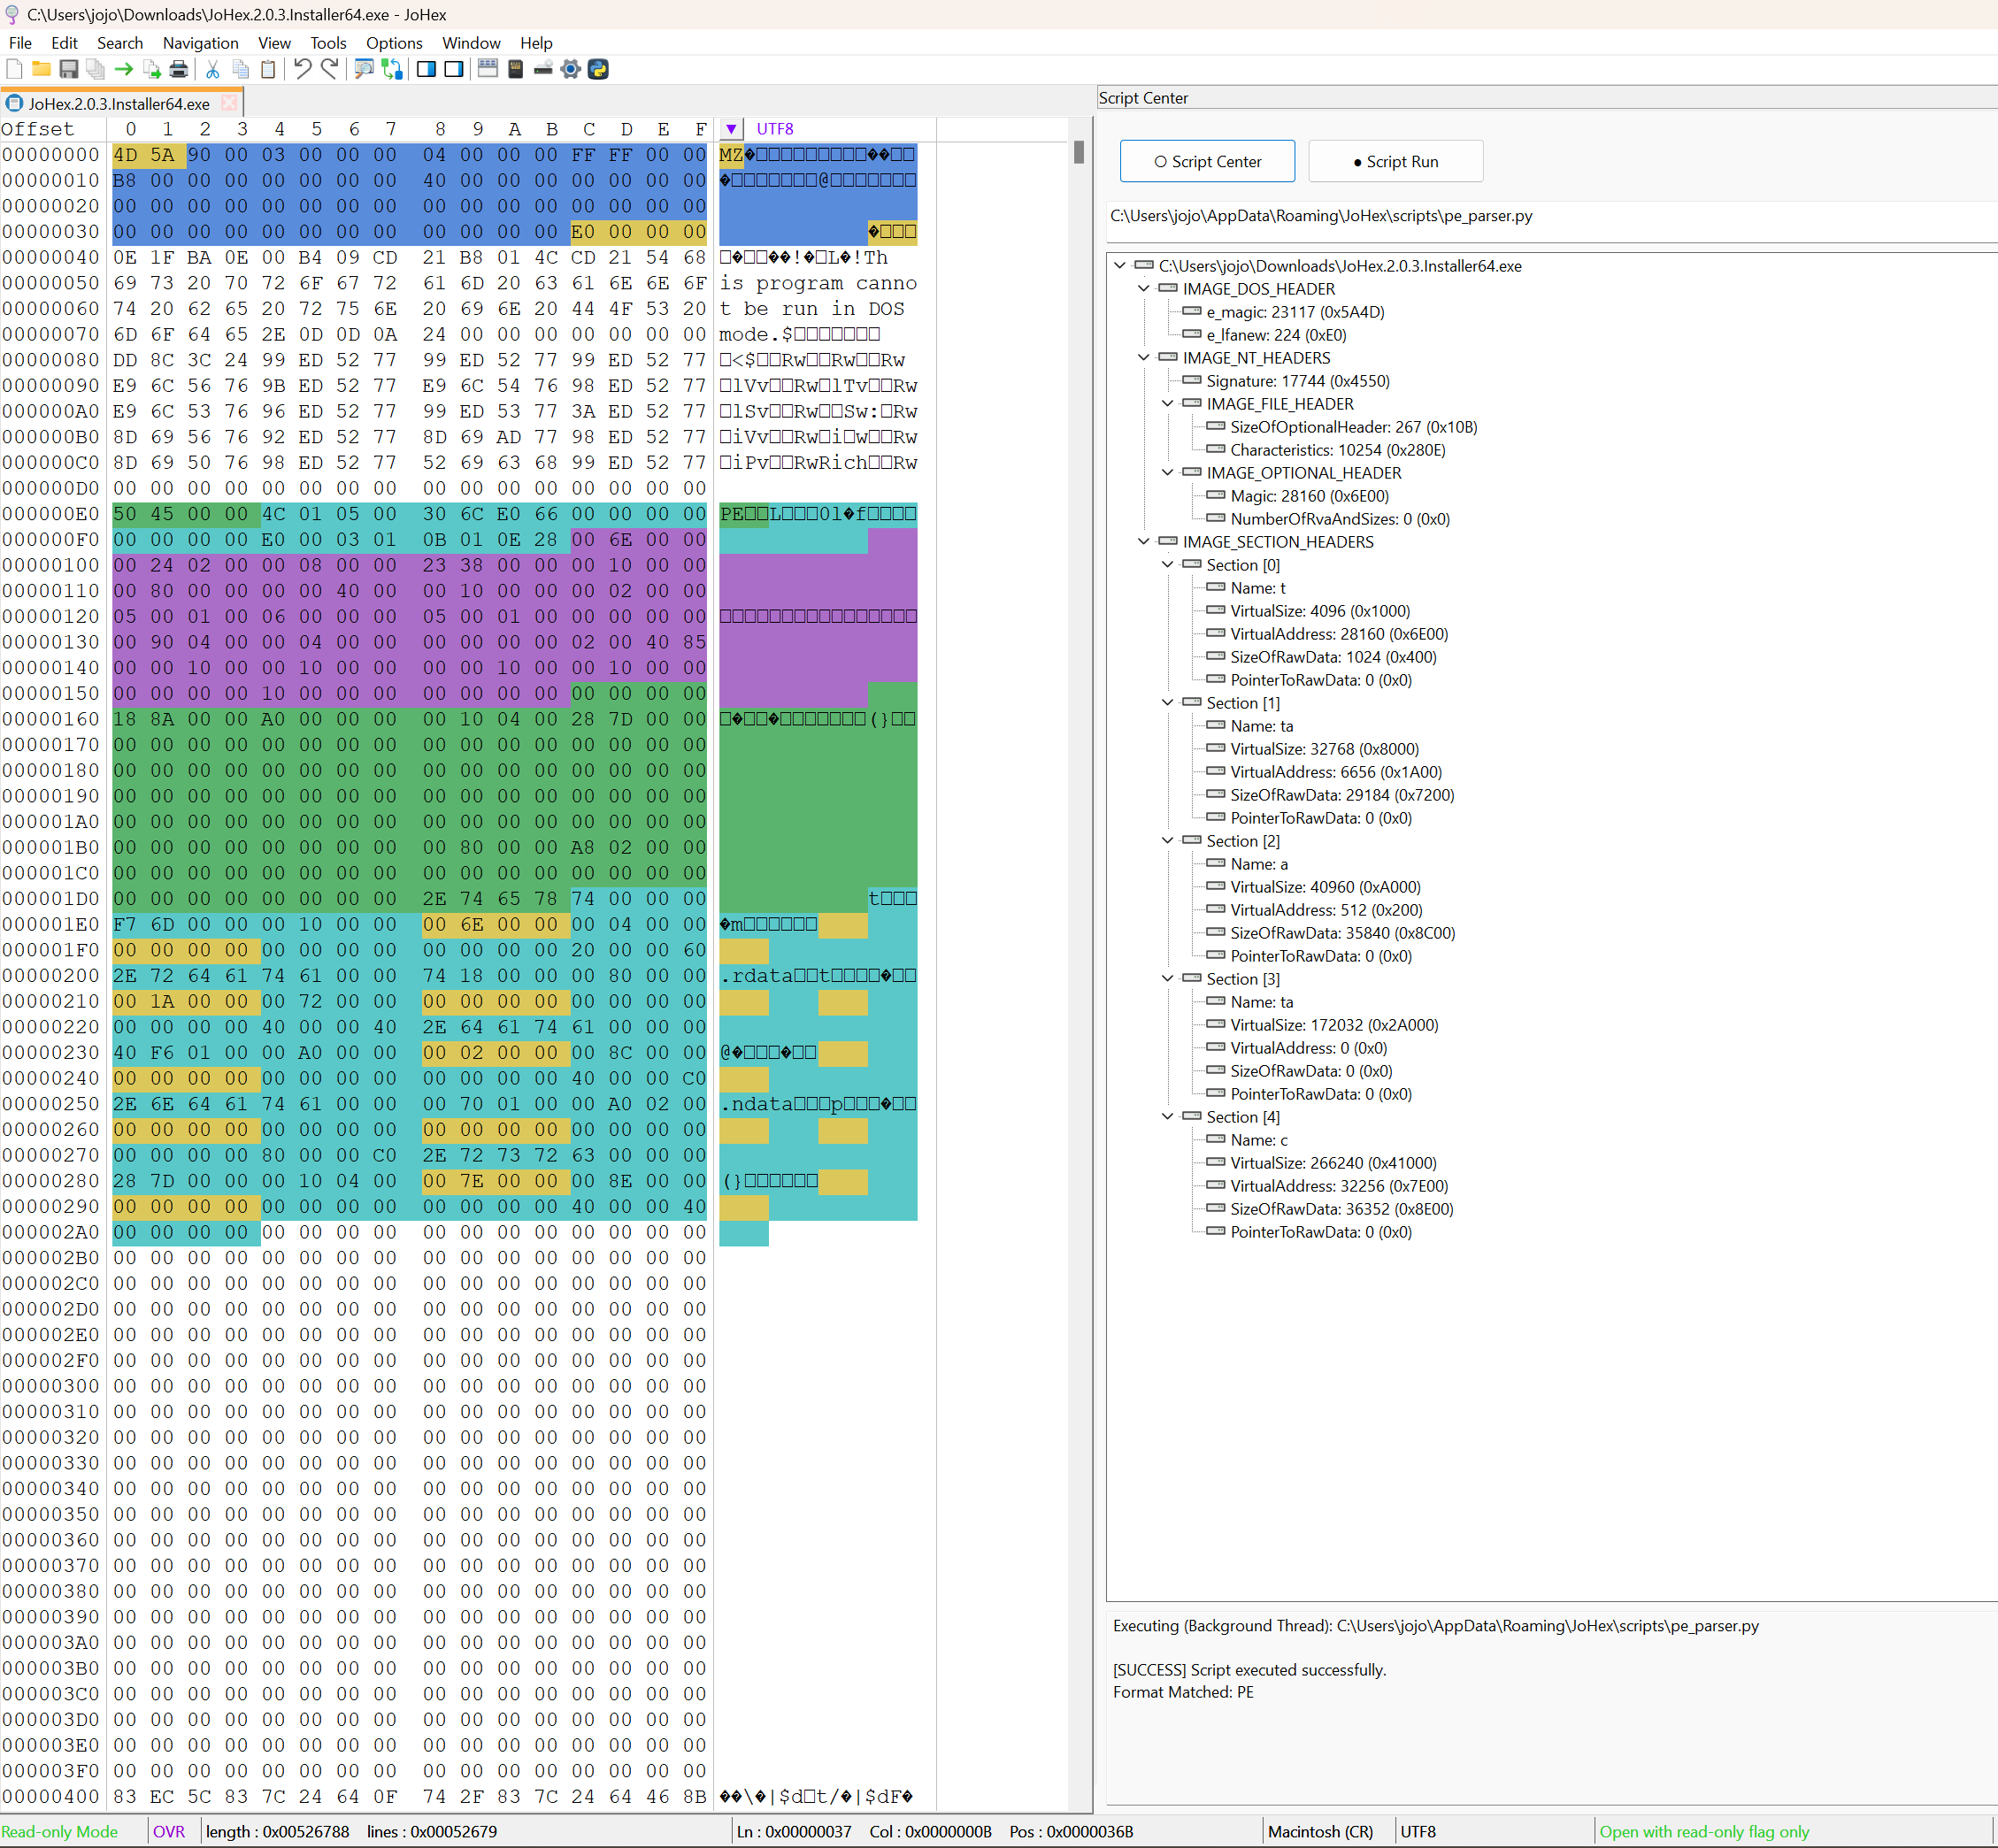
Python-Analyse
Ein grünes Schild zeigt eine erfolgreich geprüfte offizielle Signatur. Ein gelbes Schild kennzeichnet Skripte aus einem benutzerdefinierten Verzeichnis. Herkunftskennzeichen garantieren nicht die Unbedenklichkeit aller Operationen.
Ablauf
- Arbeitskopie öffnen
- Ziel-Bytes prüfen
- Ergebnis kontrollieren
Integriertes Skript oder eigenes Verzeichnis wählen, Schild prüfen und Module konfigurieren. Analyse starten und Strukturdarstellung prüfen.
Vor Änderungen
Der Sicherheitsmodus sperrt ausgewählte Module wie process und network. Er ist keine vollständig isolierte Sandbox. Grün steht für eine geprüfte offizielle Signatur, Gelb für eigene Skripte.
Häufige Fragen
Wie funktioniert der Python-Sicherheitsmodus?
Ausgewählte Module wie process und network können gesperrt werden. Dies garantiert keine vollständig isolierte Sandbox.
Was bedeuten die Skript-Schilde?
Grün: offizielle Signatur erfolgreich geprüft. Gelb: Skript aus eigenem Verzeichnis, keine Einstufung als schädlich.
Welche Daten erhält der KI-Dienst?
Endpoint-URL, API-Key und Modell konfigurieren. Ausgewählte Editor-Inhalte und automatisch ergänzter Analysekontext werden gesendet.
Ist eine Wiederherstellung garantiert?
Nein. Der Erfolg hängt von verbliebenen Dateisystemdaten ab.
Wie werden große Dateien geladen?
Cache-basiertes Laden reduziert RAM-Bedarf und starke Verzögerungen. Das Ergebnis hängt vom Speichergerät und Vorgang ab.
Starten Sie Ihre nächste Binäranalyse mit JoHex.
Prüfen Sie vor der Installation die verfügbaren Editionen und Downloads.