
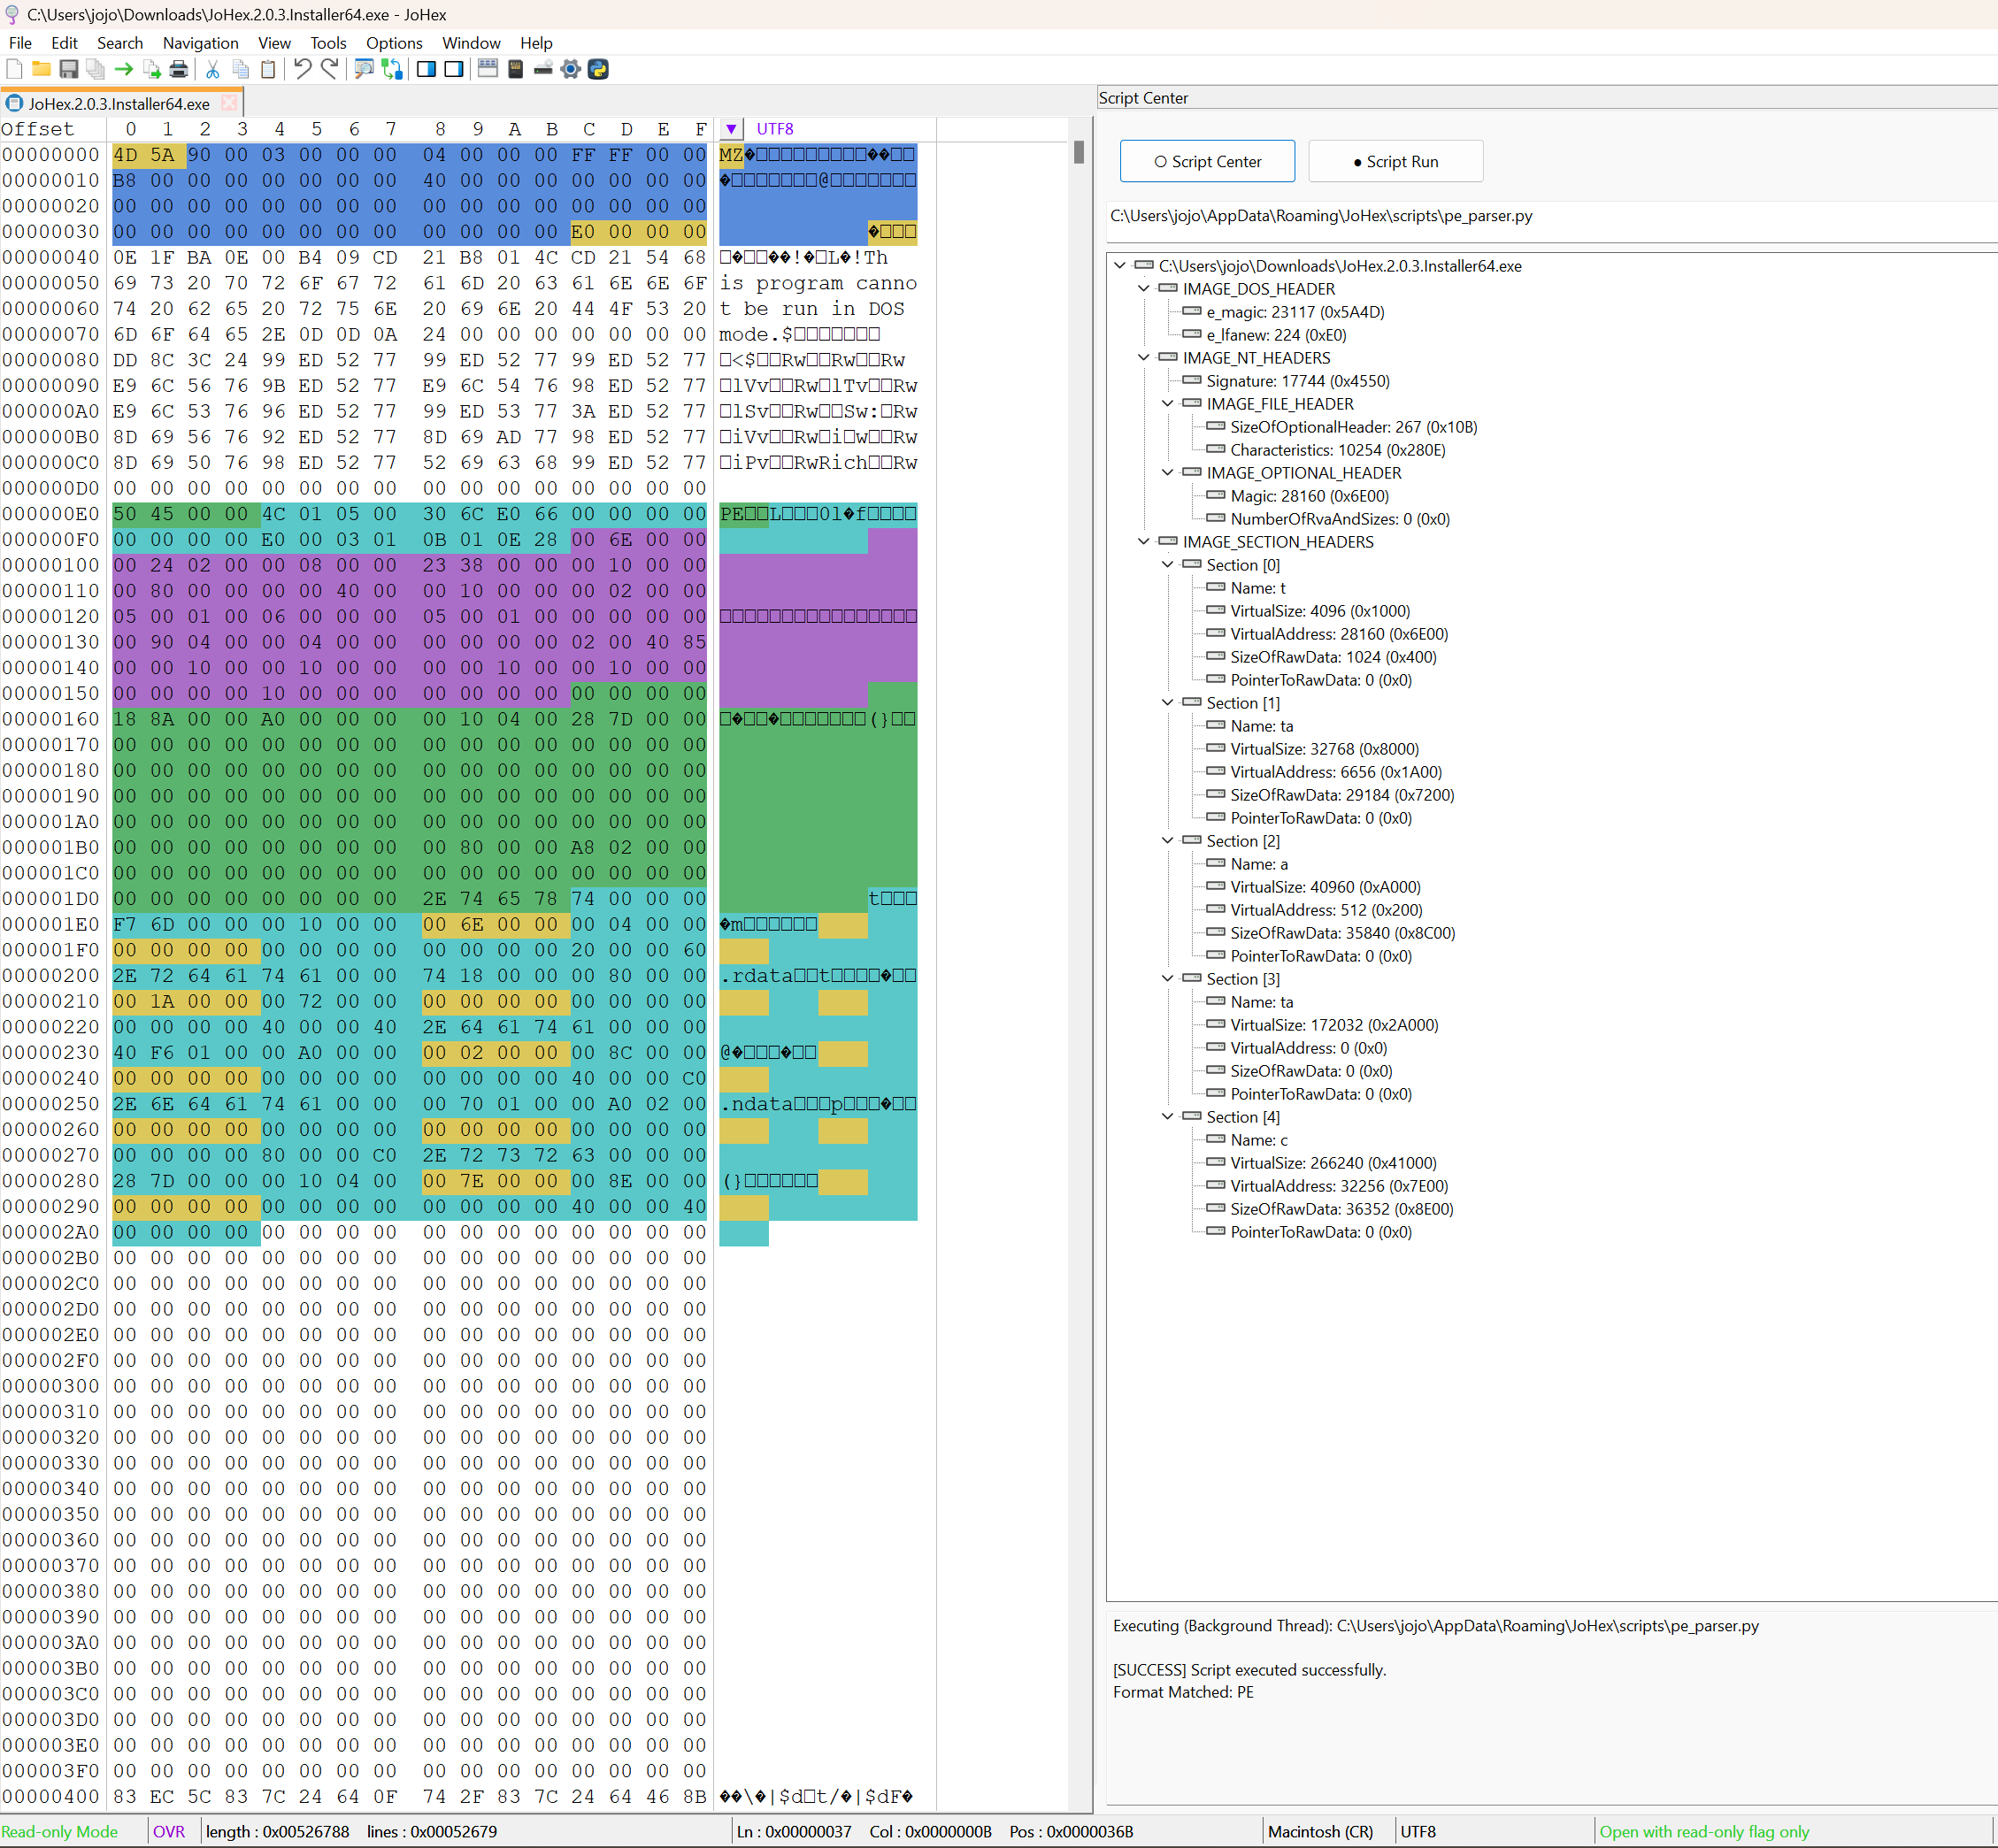
16진수 편집
16진수와 텍스트로 바이트를 읽고 편집합니다. 캐시 로딩으로 큰 파일 전체를 RAM에 올리지 않습니다.
JoHex로 바이너리 데이터를 분석하세요. 내장 Python 3.10, 메모리 스캔, AI 지원 및 삭제 파일 복구를 제공하는 Windows 앱입니다.
16진수와 텍스트로 바이트를 읽고 편집합니다. 캐시 로딩으로 큰 파일 전체를 RAM에 올리지 않습니다.
대용량 파일 내용을 검색하고 일치 오프셋과 주변 데이터를 확인합니다.
권한 범위에서 메모리를 읽고 쓰며 분석 및 디버깅에 사용합니다.
디스크를 읽고 쓰며 분석합니다. 직접 쓰기는 파일 시스템에 영향을 줄 수 있습니다.
내장 Python 3.10과 수십 종의 기본 분석 스크립트로 원클릭 분석 및 구조 시각화를 제공합니다. process, network 등 모듈 로딩을 금지할 수 있습니다.
메모리 스캔으로 프로그램 분석 및 디버깅에 필요한 데이터를 찾습니다.
설정에서 endpoint URL, API key와 모델명을 입력합니다. 선택 내용과 추가 문맥을 OpenAI Chat 호환 서비스에 보냅니다.
파일 시스템 잔여 데이터를 분석해 삭제 파일을 찾고 복구합니다. 성공률은 보장하지 않습니다.
녹색 방패는 공식 서명 검증 성공을, 노란 방패는 사용자 지정 디렉터리의 스크립트를 나타냅니다. 출처 표시는 모든 작업의 안전성을 보장하지 않습니다.
데이터 소스를 선택하고 결과를 확인한 뒤 필요한 변경을 저장하세요.
형식이나 앱 문제를 조사할 때 내용, 오프셋과 예상치 못한 바이트를 확인합니다.
허용된 권한 범위에서 패턴을 찾고 메모리와 디스크를 검사합니다.
내장 Python 3.10과 기본 분석 스크립트로 원클릭 분석 및 구조 시각화를 제공합니다. process, network 등 모듈 로딩을 금지할 수 있습니다.
| 플랫폼 | Windows |
|---|---|
| 데이터 소스 | 파일, 프로세스 메모리 및 원시 디스크 데이터 |
| 스크립트 | Python 3.10 |
| 언어 | 설정에서 인터페이스 언어 선택 |
| 라이선스 | 현재 가격 및 에디션 정보 참조 |
process, network 등 특정 모듈을 금지할 수 있습니다. 완전 격리를 보장하지는 않습니다.
녹색은 검증된 공식 서명, 노란색은 사용자 디렉터리의 스크립트를 나타냅니다. 노란색은 악성 판정이 아닙니다.
설정한 서비스에 선택한 편집기 내용과 자동으로 추가한 분석 문맥을 보냅니다.
보장하지 않습니다. 복구는 파일 시스템에 남은 정보에 따라 달라집니다.
캐시로 필요한 데이터를 로딩하여 메모리 사용과 심한 멈춤을 줄입니다. 실제 응답은 저장장치와 작업에 따라 다릅니다.