
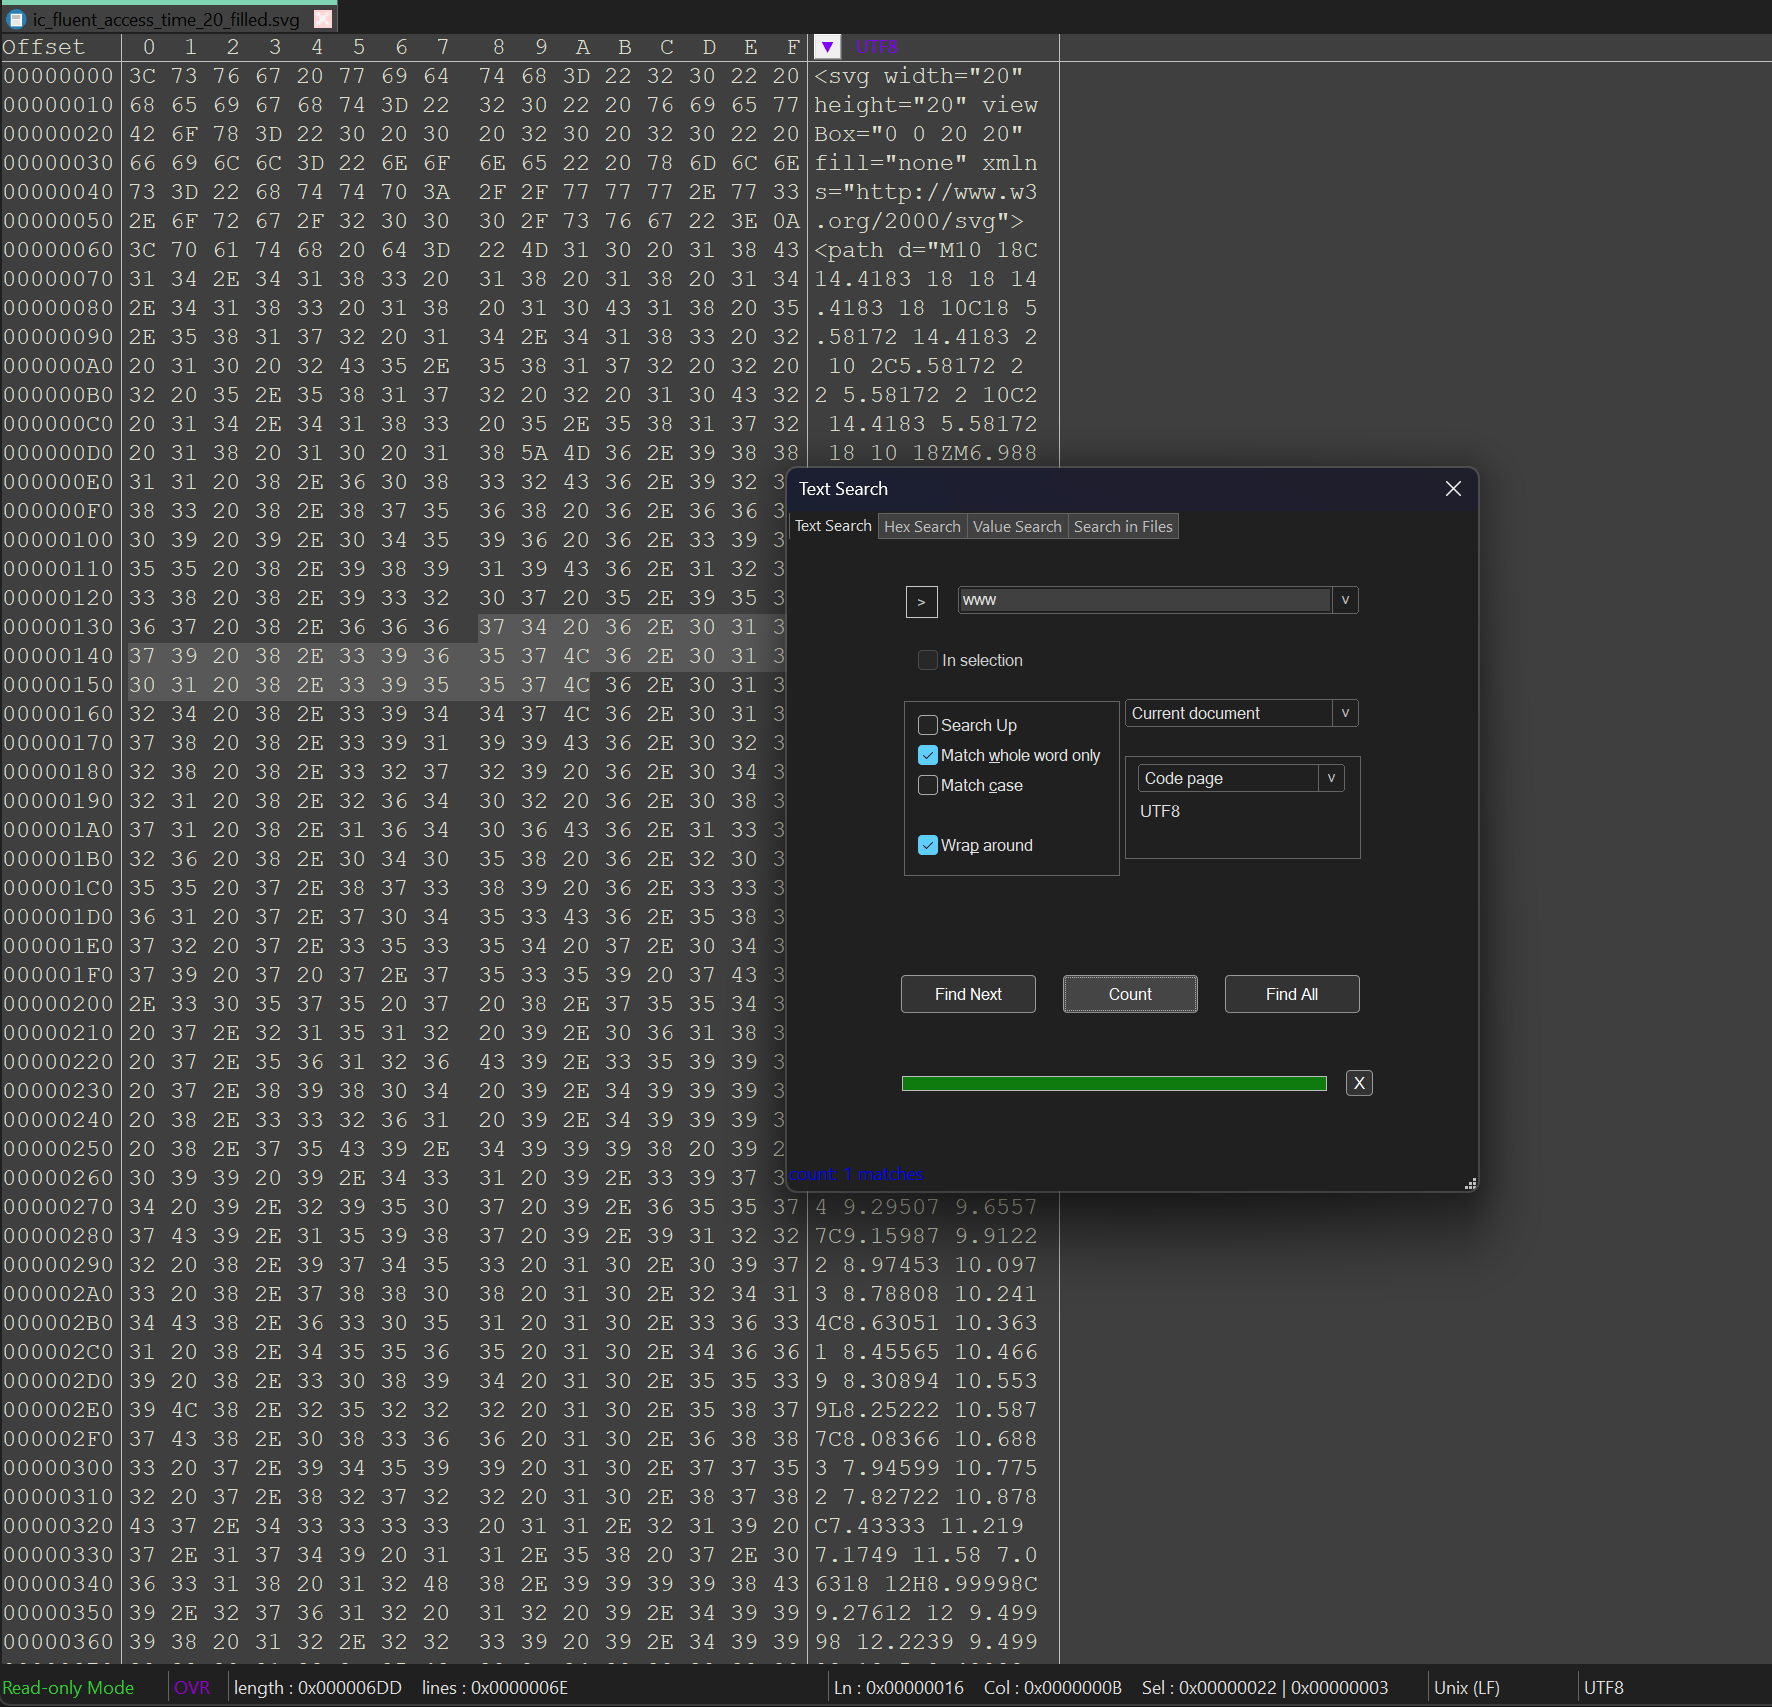
작업 순서
- 작업용 복사본 열기
- 대상 바이트 확인
- 결과 검토
지원되는 모드에서 조건을 입력하여 검색하고 일치 오프셋과 주변 데이터를 확인합니다.
변경 전 확인
검색 결과만으로 의미를 판단할 수 없습니다. 모드와 인코딩이 결과에 영향을 주며 데이터를 읽어야 합니다.
자주 묻는 질문
Python 안전 모드는 어떻게 동작하나요?
process, network 등 특정 모듈을 금지할 수 있습니다. 완전 격리를 보장하지는 않습니다.
방패 표시는 무엇인가요?
녹색은 검증된 공식 서명, 노란색은 사용자 디렉터리의 스크립트를 나타냅니다. 노란색은 악성 판정이 아닙니다.
AI에 어떤 데이터를 보내나요?
설정한 서비스에 선택한 편집기 내용과 자동으로 추가한 분석 문맥을 보냅니다.
삭제 파일 복구가 보장되나요?
보장하지 않습니다. 복구는 파일 시스템에 남은 정보에 따라 달라집니다.
대용량 파일은 어떻게 처리하나요?
캐시로 필요한 데이터를 로딩하여 메모리 사용과 심한 멈춤을 줄입니다. 실제 응답은 저장장치와 작업에 따라 다릅니다.