
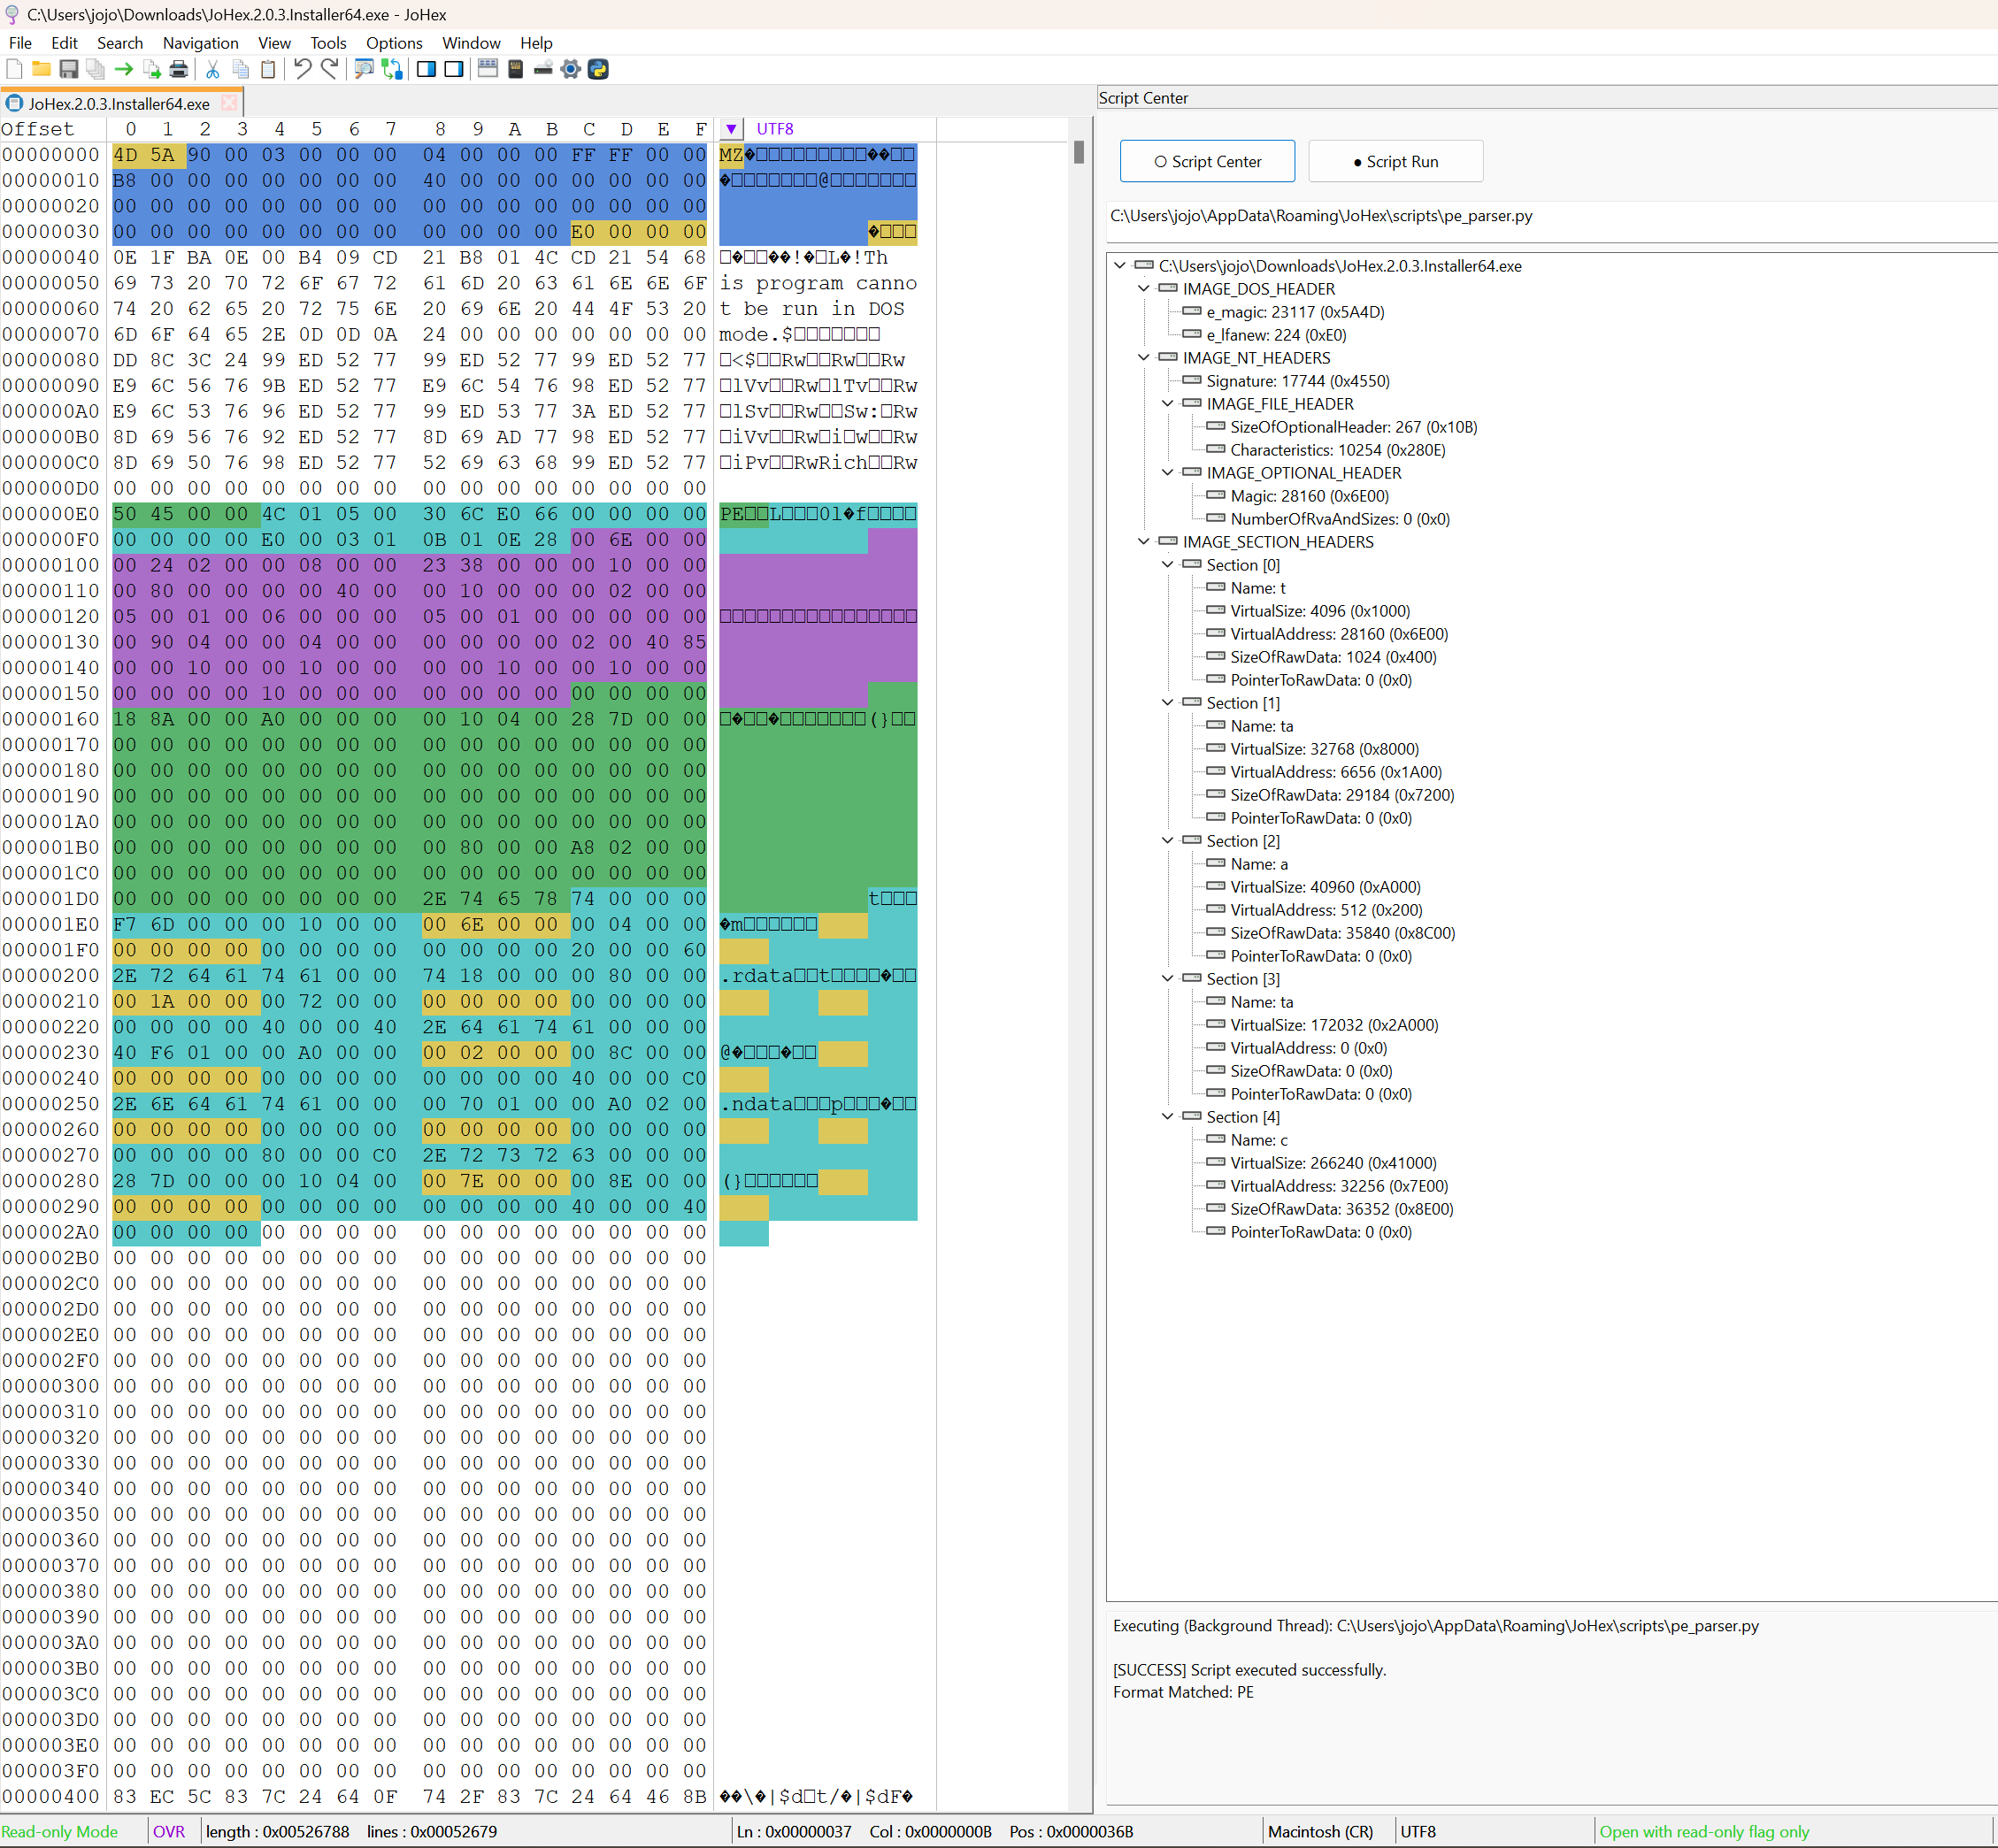
バイナリ編集
16 進数とテキストでバイトを編集。キャッシュ読み込みで大きなファイル全体を RAM に載せずに扱います。
JoHex でバイナリデータを分析。内蔵 Python 3.10、メモリスキャン、AI 支援、削除ファイルの復元に対応した Windows アプリです。
16 進数とテキストでバイトを編集。キャッシュ読み込みで大きなファイル全体を RAM に載せずに扱います。
大きなバイナリファイルを検索し、一致オフセットと周辺データを確認。
権限の範囲内でプロセスメモリを読み書きし、分析とデバッグに使用。
ディスクデータを読み書きして分析。直接書き込みはファイルシステムに影響する場合があります。
内蔵 Python 3.10 と数十種類の組み込み分析スクリプトでワンクリック分析と構造の可視化。process、network などのモジュールを禁止できます。
メモリスキャンで分析とデバッグに必要なデータを探します。
設定で endpoint URL、API key、モデル名を指定。選択内容と追加コンテキストを OpenAI Chat 互換サービスへ送信。
ファイルシステムの残存データから削除ファイルを検索・復元。成功率は保証しません。
緑の盾は公式署名の検証成功、黄色の盾は指定したユーザーディレクトリのスクリプトを示します。出所表示はすべての操作の安全性を保証しません。
データソースを選び、結果を確認してから必要な変更を保存します。
形式やアプリの問題を調べる際に、内容、オフセット、不審なバイトを確認します。
権限の範囲内でパターン検索、メモリとディスクの調査を行います。
内蔵 Python 3.10 と組み込みスクリプトでワンクリック分析と構造の可視化。process、network などのモジュールを禁止できます。
| 対応環境 | Windows |
|---|---|
| データソース | ファイル、プロセスメモリ、ディスクの生データ |
| スクリプト | Python 3.10 |
| 言語 | 設定で表示言語を選択 |
| ライセンス | 現在の価格とエディション情報を参照 |
process、network など指定モジュールを禁止できます。完全隔離を保証するものではありません。
緑は検証済み公式署名、黄はユーザーディレクトリのスクリプトです。黄色は悪意の判定ではありません。
設定したサービスに選択した編集内容と、分析タスクなど自動追加したコンテキストを送ります。
保証しません。復元はファイルシステムに残った情報に依存します。
キャッシュで必要なデータを読み込み、RAM 使用量と大きな停止を抑えます。結果はストレージと操作に依存します。