
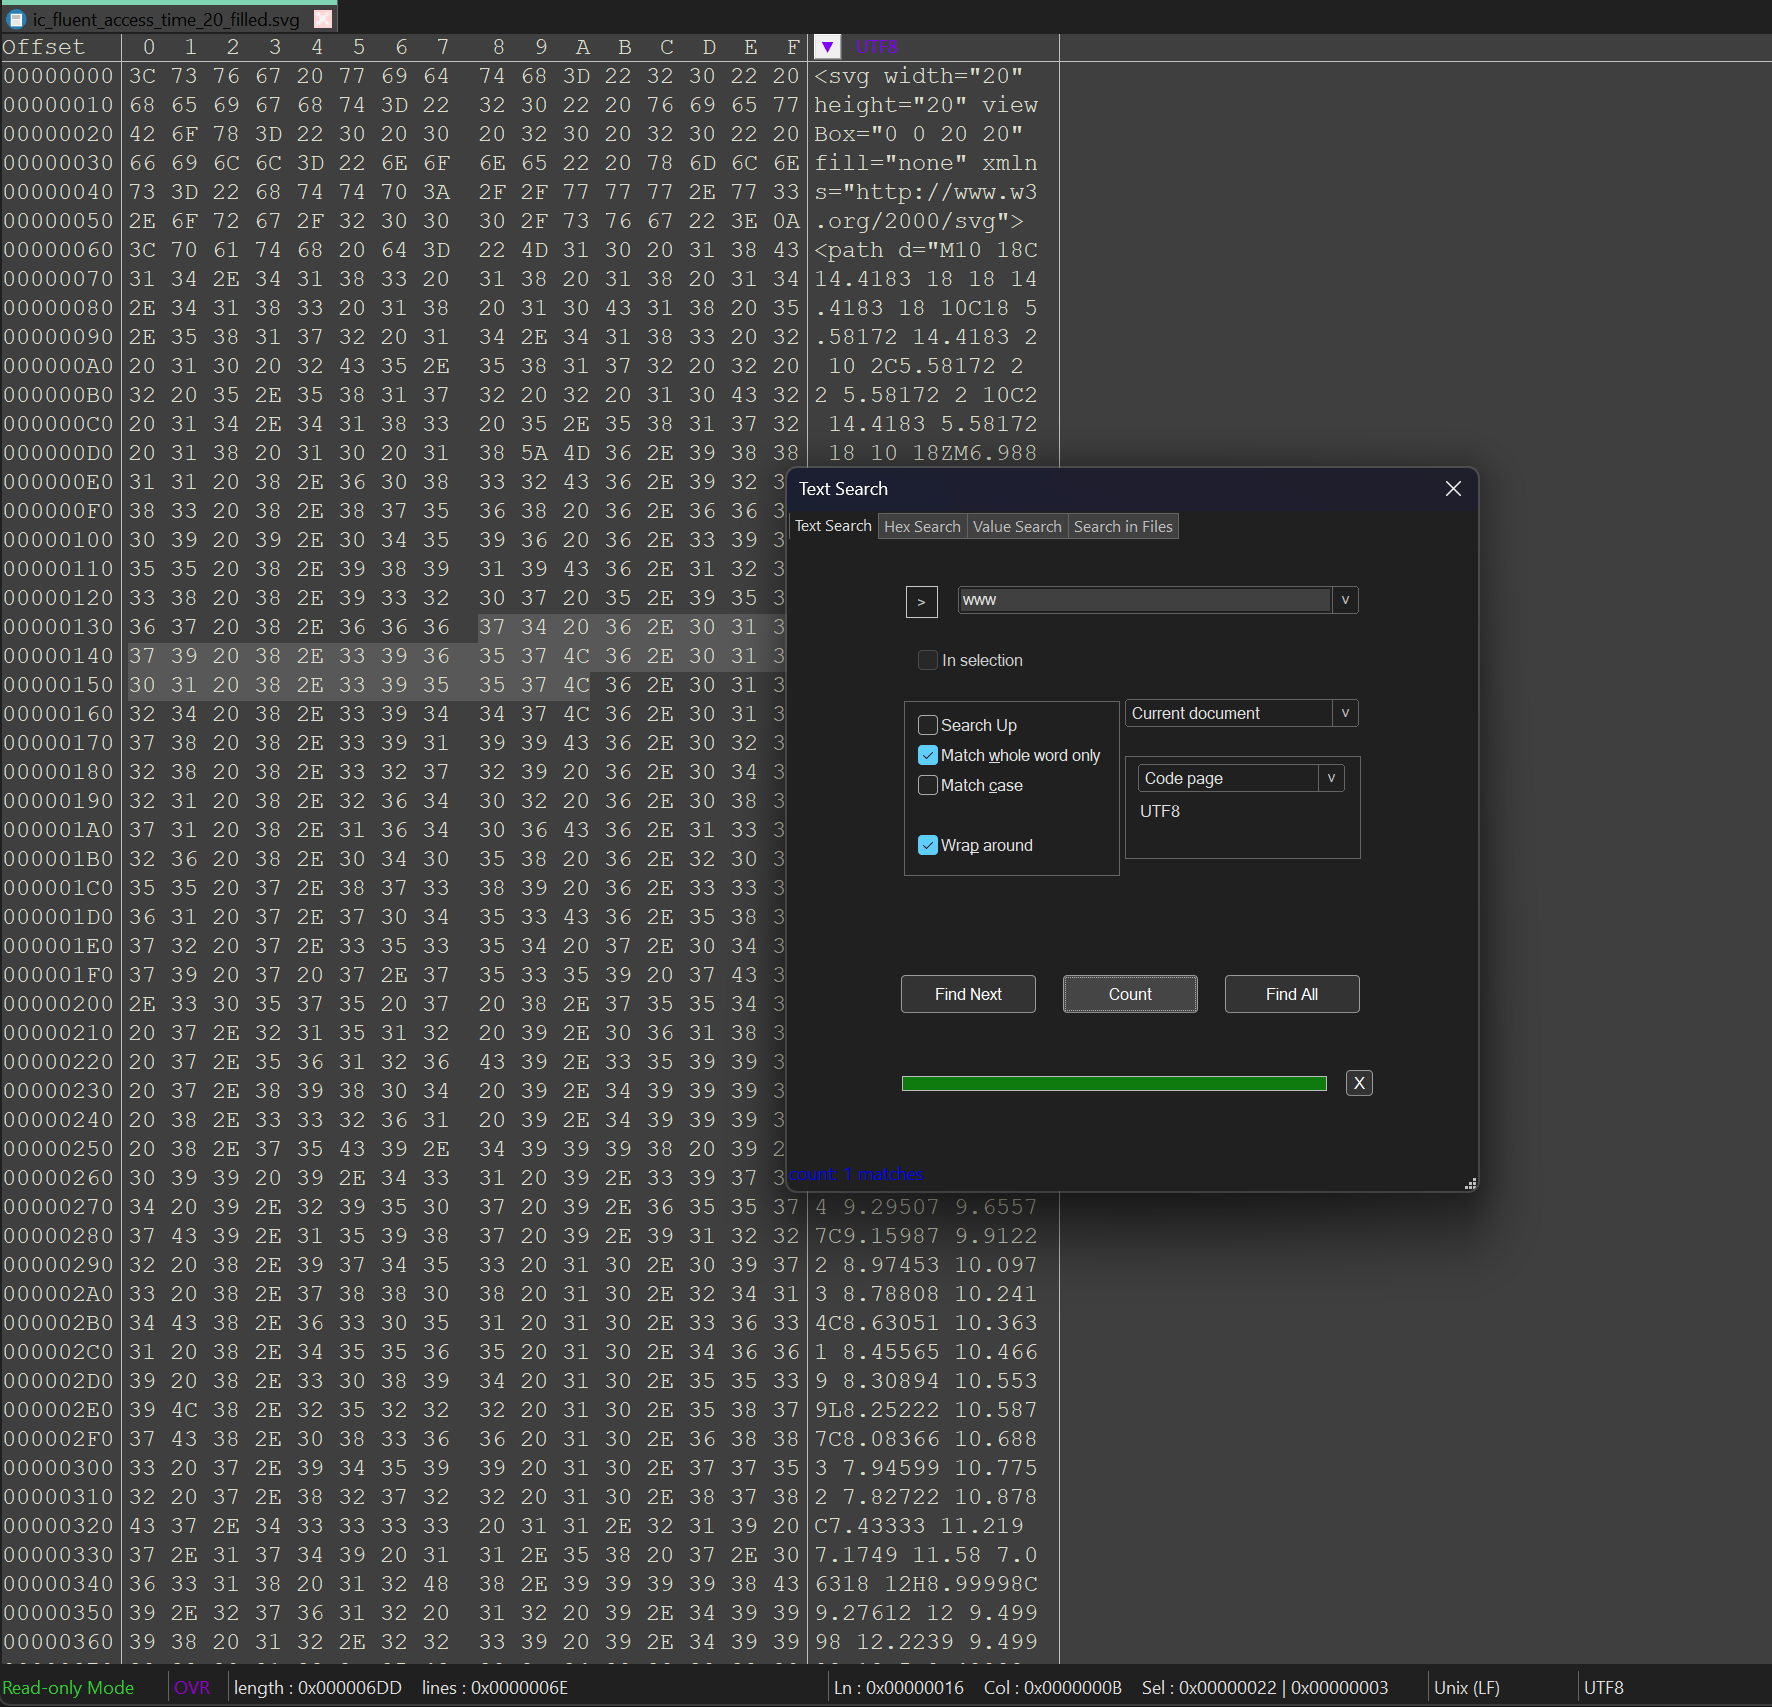
操作手順
- 作業用コピーを開く
- 対象バイトを確認
- 結果を検証
対応モードで検索条件を入力し、一致オフセットと周辺データを確認します。
変更前の確認
一致だけで意味は判断できません。モードと文字コードで結果が変わり、検索ではデータを読み込む必要があります。
よくある質問
Python 安全モードとは?
process、network など指定モジュールを禁止できます。完全隔離を保証するものではありません。
盾表示の意味は?
緑は検証済み公式署名、黄はユーザーディレクトリのスクリプトです。黄色は悪意の判定ではありません。
AI に送るデータは?
設定したサービスに選択した編集内容と、分析タスクなど自動追加したコンテキストを送ります。
削除ファイルは必ず復元できますか?
保証しません。復元はファイルシステムに残った情報に依存します。
大容量ファイルの扱い方は?
キャッシュで必要なデータを読み込み、RAM 使用量と大きな停止を抑えます。結果はストレージと操作に依存します。