
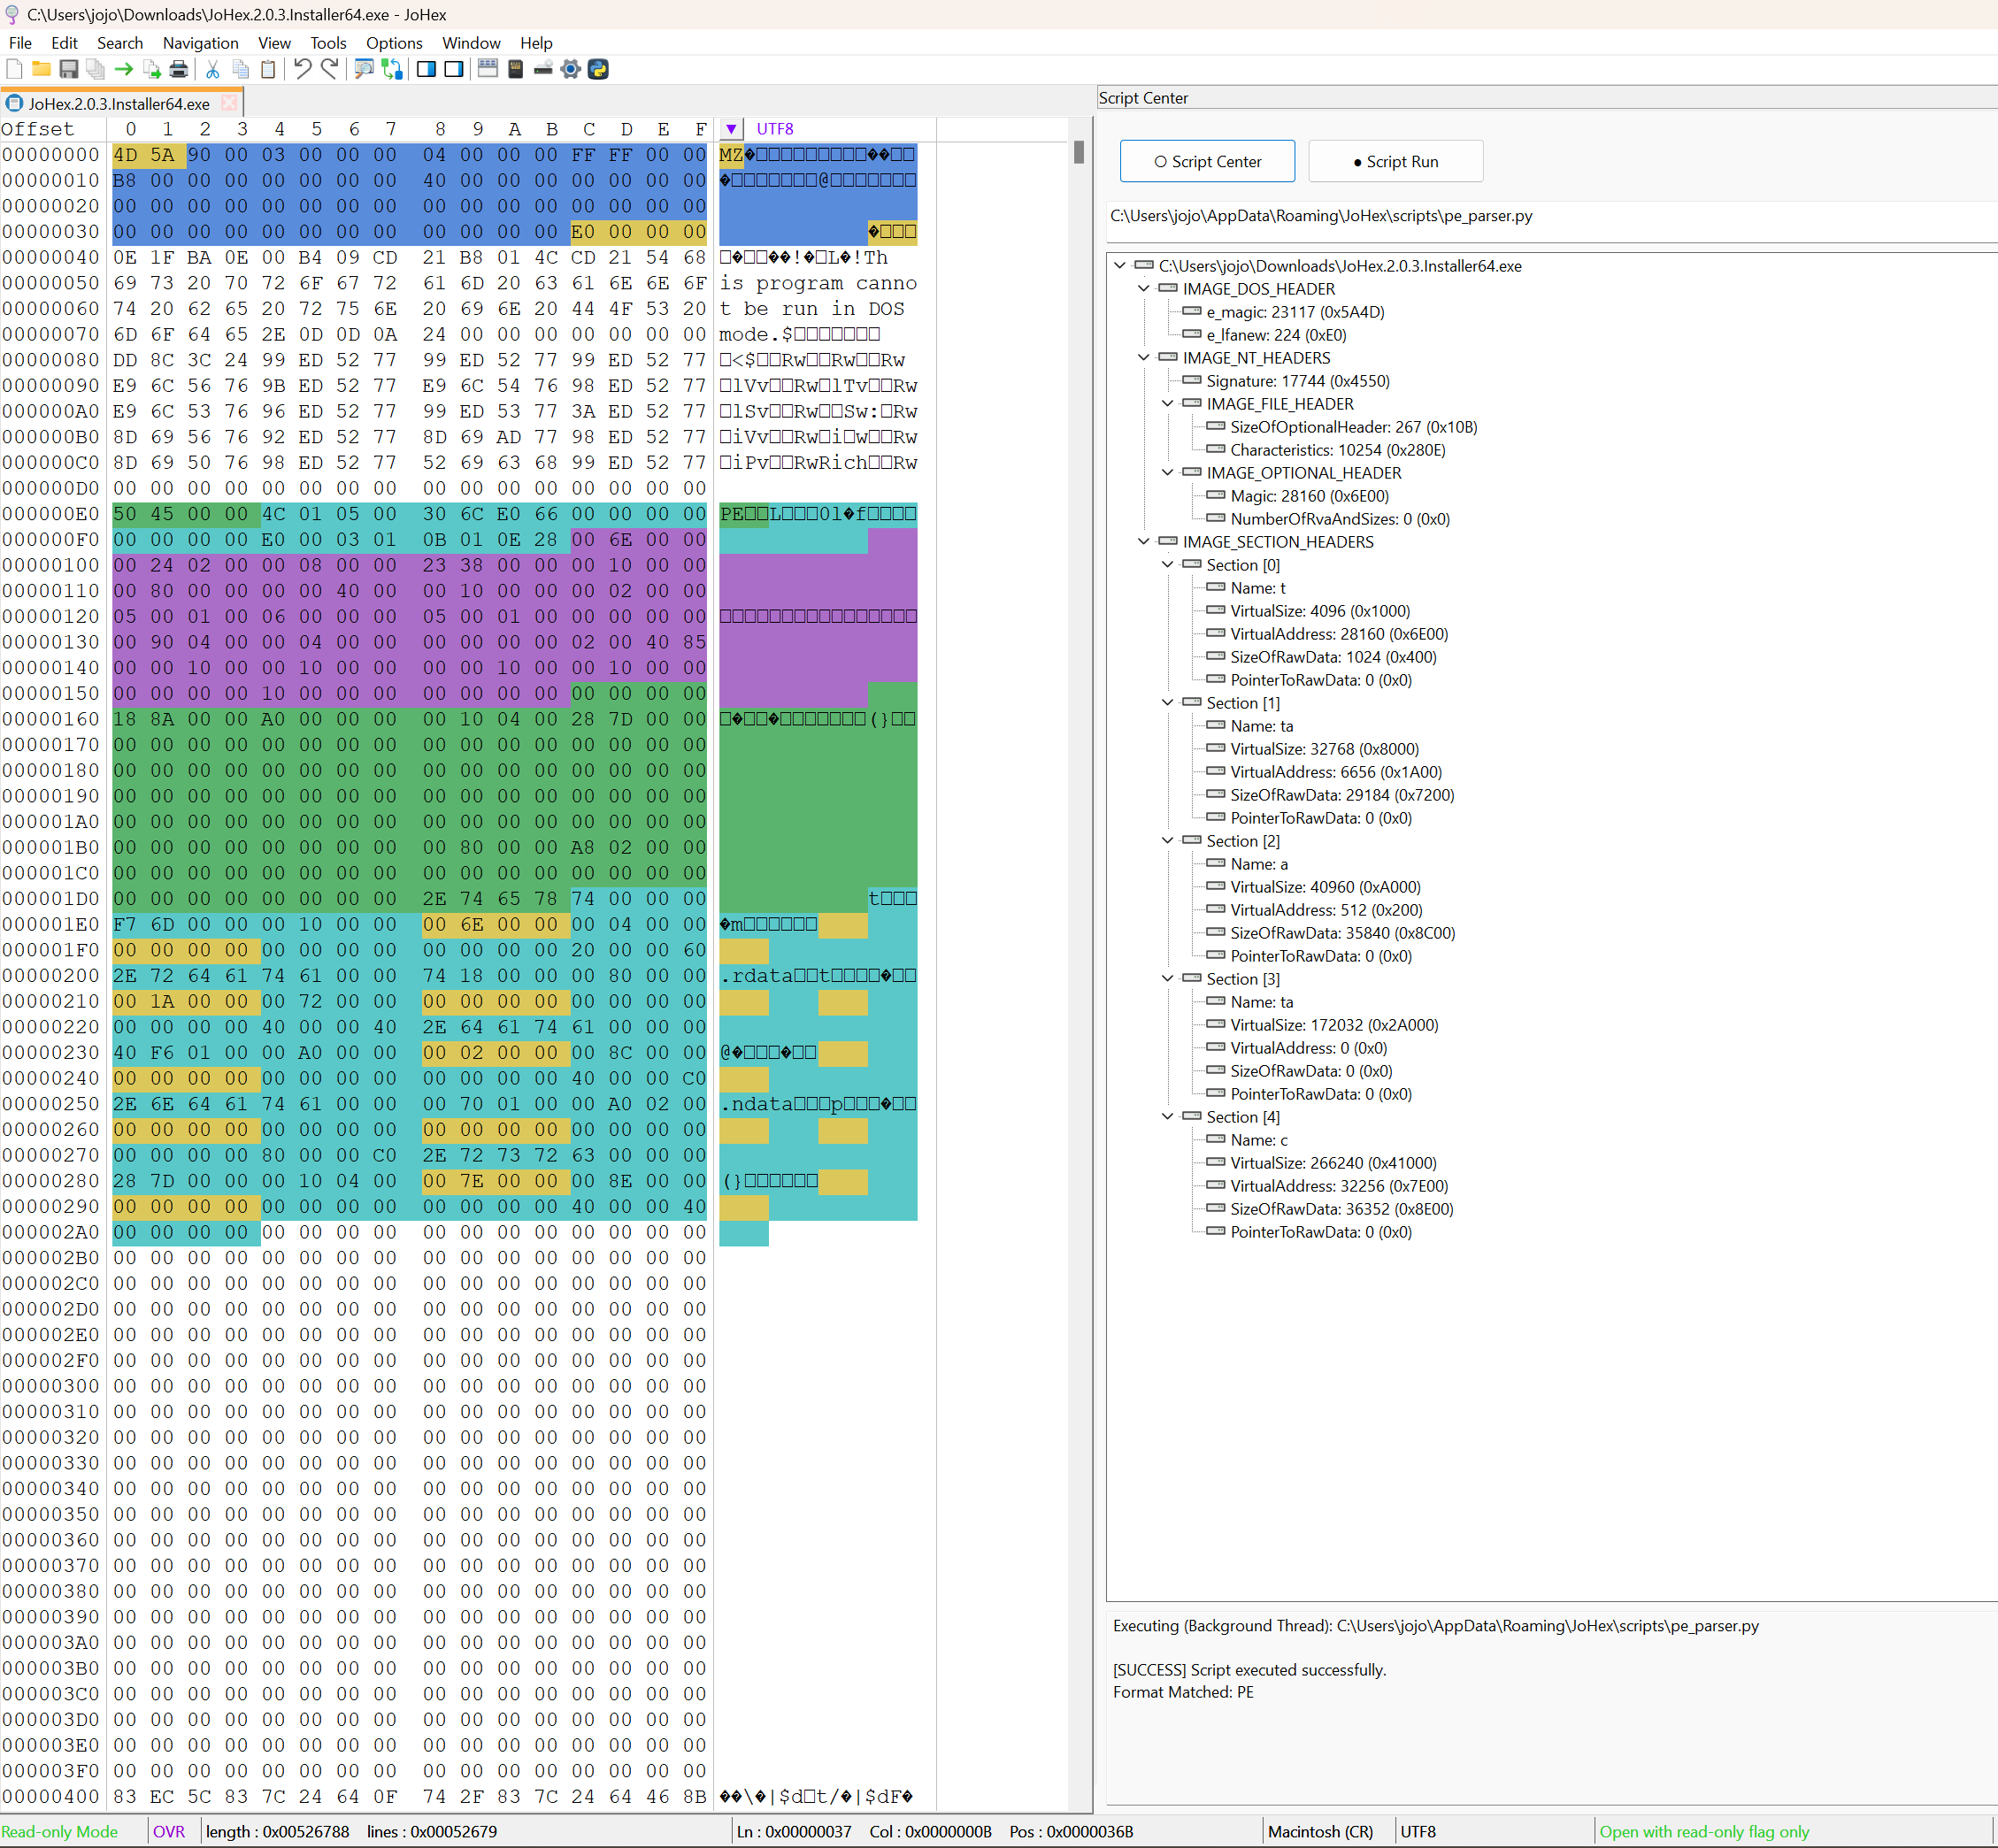
十六进制编辑
结合十六进制与文本视图读写字节,通过缓存加载支持大文件,无需将整个文件装入内存。
使用 JoHex 分析二进制文件、磁盘与进程内存。支持内嵌 Python 3.10、内存扫描、AI 辅助分析和已删除文件查找恢复。
结合十六进制与文本视图读写字节,通过缓存加载支持大文件,无需将整个文件装入内存。
搜索超大二进制文件内容,并检查匹配偏移和周围数据。
为分析与调试读写、分析进程内存,可访问范围取决于权限。
读写与分析磁盘数据。直接写入可能影响文件系统,请检查修改内容。
通过内嵌 Python 3.10 运行数十种内置分析脚本,支持一键分析和文件结构可视化,并可禁止加载 process、network 等指定模块。
通过内存扫描定位程序分析与调试所需数据,并结合上下文检查结果。
在设置中心配置 endpoint URL、API key 和模型名称,向兼容 OpenAI Chat 结构的服务发送选中内容及客户端补充的分析上下文。
分析文件系统残留数据,查找和恢复已删除文件。恢复取决于残留信息,不保证成功率。
官方脚本通过签名校验后显示绿色盾牌;来自用户自定义脚本目录的脚本显示黄色盾牌。标识用于区分来源,不代表所有脚本操作都没有风险。
选择合适的数据来源,检查结果后再保存有意进行的修改。
排查文件格式或应用问题时,检查文件内容、偏移和异常字节。
在权限允许的范围内查找文件模式、检查内存并查看磁盘数据。
通过内嵌 Python 3.10 运行内置分析脚本,支持一键分析和文件结构可视化,并可禁止加载 process、network 等指定模块。
| 支持平台 | Windows |
|---|---|
| 数据来源 | 文件、进程内存及原始磁盘数据 |
| 脚本 | Python 3.10 |
| 语言 | 可在设置中选择界面语言 |
| 许可证 | 以当前价格与版本说明为准 |
用户可以禁止加载指定模块,例如 process 和 network。这是模块限制设置,不是完全隔离沙箱的保证。
绿色盾牌标记签名校验通过的官方脚本;黄色盾牌标记来自自定义目录的用户脚本,并不表示它一定是恶意脚本。
用户在设置中心配置 endpoint URL、API key 和模型名称。JoHex 发送选中的编辑器内容,并自动添加当前文件分析任务等上下文。
不保证。JoHex 分析文件系统残留数据,能否恢复取决于剩余信息,不承诺成功率。
JoHex 使用缓存按需加载,减少内存占用与剧烈卡顿,而非把整个大文件一次读入内存。实际响应仍取决于存储和操作。